SEMARANG, jatengjuara.com – Pemerintah Provinsi Jawa Tengah memastikan sistem aplikasi Data Terpadu Jawa Tengah (DT Jateng) telah kembali pulih setelah dilakukan penanganan menyeluruh terhadap dugaan kebocoran data penerima bantuan sosial (bansos). Penanganan dilakukan melalui prosedur tanggap insiden siber dengan melibatkan Badan Siber dan Sandi Negara (BSSN) serta Kementerian Komunikasi dan Digital.
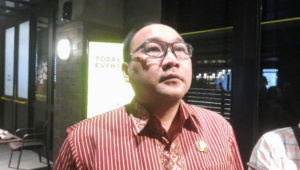
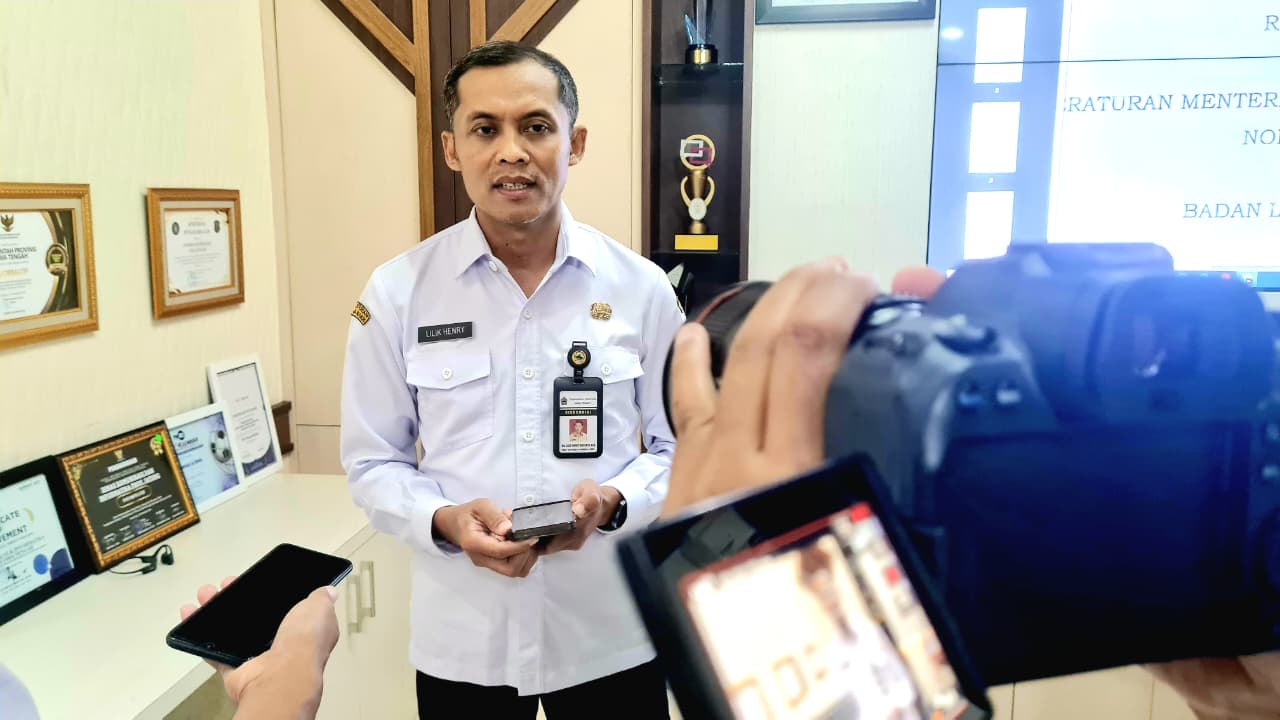
Kepala Dinas Komunikasi, Informatika, dan Digital (Diskomdigi) Provinsi Jawa Tengah, Lilik Henry Ristanto, mengatakan pemerintah provinsi segera mengambil langkah pengamanan setelah menerima notifikasi dari BSSN mengenai adanya indikasi kebocoran data.
Ia menjelaskan, dugaan insiden tersebut sebenarnya diperkirakan telah terjadi sekitar satu tahun sebelumnya, sementara pemerintah mulai melakukan penanganan setelah menerima informasi resmi dari BSSN.
“Peristiwanya diduga sebenarnya sudah terjadi sekitar satu tahun sebelumnya, kurang lebih pada April 2025,” kata Lilik di Semarang, Rabu (22/7/2026).
Dalam proses penanganannya, tim teknologi informasi Dinas Sosial bersama Diskomdigi melakukan sejumlah langkah pengamanan, mulai dari menutup akses yang berpotensi menimbulkan risiko, memperkuat sistem keamanan, hingga menerapkan mekanisme verifikasi berlapis di bawah supervisi BSSN dan Kementerian Komunikasi dan Digital.
“Sehingga dapat kami sampaikan, bahwa saat ini kondisi tersebut telah terpulihkan,” ujarnya.
Selain melakukan pemulihan sistem, Pemerintah Provinsi Jawa Tengah juga memperkuat upaya pencegahan agar kejadian serupa tidak terulang. Seluruh organisasi perangkat daerah (OPD) yang mengelola aplikasi berbasis data pribadi diminta meningkatkan standar keamanan sistem informasi masing-masing.
Diskomdigi mendorong setiap pengelola aplikasi untuk rutin memperbarui sistem keamanan, menerapkan autentikasi berlapis, mengganti kata sandi secara berkala, membatasi akses hanya kepada pihak berwenang, serta melakukan patroli siber secara berkala.
“Kami selalu menyarankan agar pemilik aplikasi melakukan cyber patrol. Apabila menemukan sesuatu yang tidak lazim pada aplikasi atau website, segera melakukan pelaporan dan tindakan pemulihan,” bebernya.
Di sisi lain, hingga saat ini pemerintah provinsi belum menerima laporan dari masyarakat mengenai dampak langsung yang ditimbulkan akibat dugaan kebocoran data tersebut.
“Sampai dengan saat ini kami belum menerima laporan atau keluhan dari masyarakat, mengenai dampak langsung dari kemungkinan terjadinya dampak negatif tersebut,” ungkap Lilik.
Masyarakat juga diimbau untuk lebih berhati-hati dalam menjaga data pribadi di ruang digital, antara lain dengan tidak sembarangan membagikan informasi kependudukan atau mengunggah dokumen penting pada platform yang belum terjamin keamanannya. Bagi masyarakat yang mengalami persoalan terkait layanan digital maupun dugaan penyalahgunaan data, pengaduan dapat disampaikan melalui layanan LaporGub maupun call center 150945 yang beroperasi selama 24 jam.
Menurut Lilik, penguatan keamanan siber harus terus dilakukan seiring meningkatnya digitalisasi layanan publik. Karena itu, selain memperbarui teknologi keamanan, pemerintah juga terus meningkatkan kapasitas sumber daya manusia di bidang teknologi informasi agar mampu menghadapi ancaman siber yang semakin berkembang.
“Bahkan lembaga sekelas NASA sekali pun masih ditemukan memiliki celah keamanan. Ini menunjukan kita tidak boleh lengah. Sistem keamanan harus terus diperbarui, dan kualitas SDM pengelola IT (teknologi informasi) juga harus terus ditingkatkan,” kata Lilik.
Ia menambahkan, dugaan kebocoran data tidak hanya terjadi pada satu aplikasi, melainkan juga ditemukan pada sejumlah aplikasi di berbagai tingkatan pemerintahan. Karena itu, pemerintah tetap membuka ruang pengaduan bagi masyarakat apabila menemukan indikasi penyalahgunaan data pribadi.
“Tapi, terkait itu atau tidak, kami tetap siap menerima laporan dari masyarakat,” pungkasnya. (jj02/e02)